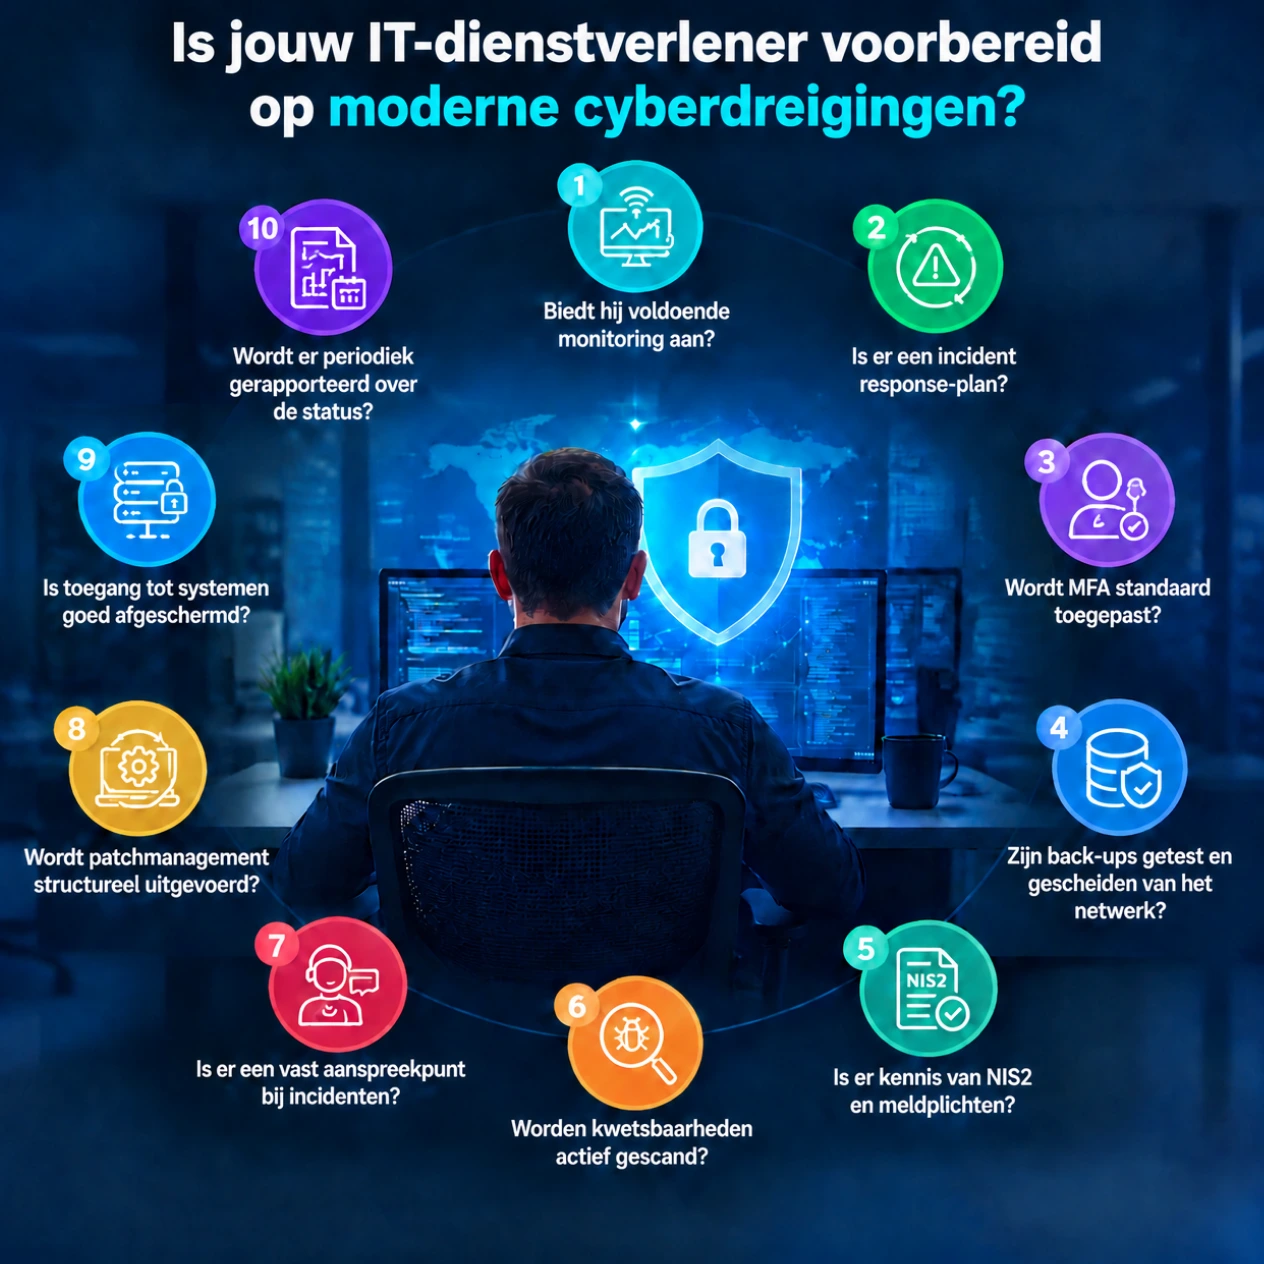
Een checklist voor je IT-dienstverlener betekent tien dingen op orde: monitoring buiten kantoortijd, een incident response plan, MFA, geteste en gescheiden back-ups, kennis van NIS2 en de meldplicht, kwetsbaarheidsscans, een vast aanspreekpunt, structureel patchmanagement, afgeschermde toegang en periodieke rapportage.
Vraag bij elk "ja" om bewijs, zoals een rapport of een screenshot met een datum. "Dat hebben we geregeld" is geen antwoord. Voor IT-dienstverleners werkt deze msp checklist, maar ook voor MKB-bedrijven die hun IT-dienstverlener willen beoordelen of meer willen weten hoe zaken voor hen geregeld zijn.
Het is vrijdag 23:10 uur. Op je server logt een account in vanuit een land waar jullie geen zaken mee doen. De monitoringtool ziet het en stuurt een mail. Naar een inbox die maandag om half negen weer opengaat.
Dat is geen continue monitoring, maar een tool die werkt. Voldoende, maar niet als het gaat om security monitoring. Daarbij ziet Sophos dat 88% van de ransomware buiten kantoortijden werd ingezet. Tot slot is het dan ook belangrijk dat iemand iets met die melding doet. Een melding is een ding, er iets mee doen is een tweede.
Doorvraag: Wie kijkt er zaterdagnacht om twee uur naar een kritische melding en wat mag die persoon doen zonder eerst mij te bellen?
Elke IT-partij zegt dat ze bij een incident "meteen schakelen", maar is dat ook zo? Vraag naar het plan op papier. Een goed plan legt vooraf vast wie systemen isoleert, wie het onderzoek doet, wie jouw verzekeraar belt en wie de melding bij de toezichthouder voorbereidt.
Het plan van je IT-partij moet ook passen op dat van jou. Staat in jouw plan dat de IT-partij het netwerk loskoppelt, dan moet dat ook in hun plan staan, met de naam van wie dat doet. Een plan op papier is een goed begin, het incident response plan oefenen is nog veel beter.
Doorvraag: Heeft jouw IT-partij een plan? Wanneer hebben jullie het plan voor het laatst geoefend en wat ging er toen goed of juist niet?
Multifactorauthenticatie (MFA) is de goedkoopste en snelste maatregel op deze lijst.
"Standaard" is hier het sleutelwoord. Zorg dat MFA op alle accounts aanstaat in je bedrijf en vraag aan je IT-partij of dit ook zo is. Er is niets zo vervelend als er achteraf achter komen dat MFA blijkbaar niet op alle accounts aanstond.
De grootste risico's zitten bij de beheeraccounts. Denk aan de accounts waarmee je IT-partij op jouw omgeving inlogt, en aan de tool voor beheer op afstand (RMM) waarmee ze al hun klanten bedienen. Wie dat account overneemt, komt bij iedereen binnen.
Doorvraag: "Is MFA op elk account ingeschakeld en ook de beheertools waarmee jullie bij ons inloggen? Zijn er uitzonderingen, en welke?"
Een goede back-up maakt het losgeld van een aanvaller waardeloos. Daarom gaan ze er als eerste achteraan. In een onderzoek dat Sophos in 2024 liet uitvoeren zei 94% van de door ransomware getroffen organisaties dat de aanvallers hadden geprobeerd hun back-ups te raken. In 57% van die gevallen lukte dat.
Twee dingen moeten dus kloppen. Minstens één kopie staat los van het netwerk, offline of onveranderbaar, zodat ransomware er niet bij kan. En het terugzetten is getest. Een groen vinkje in het back-uppaneel zegt alleen dat er een bestand is gemaakt (niet dat je er iets mee kunt). We hebben ook een praktisch artikel online gezet over wat te doen bij ransomware.
Doorvraag: "Worden onze back-ups getest en zijn deze ook gescheiden van het bedrijfsnetwerk?"
Sinds 15 augustus 2026 geldt de Cyberbeveiligingswet, de Nederlandse uitwerking van NIS2. Een significant incident moet volgens de NCTV binnen 24 uur gemeld worden met een vroegtijdige waarschuwing en binnen 72 uur met een incidentmelding en uiterlijk een maand later met een eindverslag. Die klok loopt vanaf het moment dat je van het incident weet. En meestal is het je IT-partij die het als eerste ziet. Zij moeten dus kunnen inschatten wanneer een incident significant is, en jou op tijd waarschuwen.
Misschien valt hij er zelf ook onder. De RDI noemt "aanbieders van beheerde diensten en aanbieders van beheerde beveiligingsdiensten" als sector onder toezicht. Opvallend: in de NIS2-quickscan van het RDI gaven organisaties uit die sector zelf aan dat hun meldprocedure voor significante incidenten en hun ketenrisico's nog werk nodig hebben.
Doorvraag: "Valt jullie bedrijf zelf onder de Cyberbeveiligingswet en wie bij jullie beslist of een incident bij ons gemeld moet worden?"
Een IT-partij die actief scant, weet welke systemen een bekend lek hebben of in updates achterlopen voordat een aanvaller dit weet. Dat gaat verder dan Windows-updates. Het gaat ook om de firewall, de VPN, de printer met een webinterface en die ene oude server waar de planningssoftware op draait. Scannen en patchen zijn twee verschillende dingen: scannen vertelt je wat er openstaat, patchen (punt 8) dicht het gat.
Doorvraag: "Hoe worden kwetsbaarheden in onze systemen gevonden en welke risico's staan er nu nog open?"
Bij een storing bel/mail je de servicedesk en krijg je een ticketnummer of je wordt direct geholpen. Bij een incident wil je dat niet. Dan wil je een naam, een vervanger, een nummer dat ook buiten kantooruren wordt opgenomen en een afspraak over wat die persoon zonder overleg mag doen.
Spreek ook af wie er aan jouw kant beslist. Een IT-partij die actie moet ondernemen om een cyberincident in te perken, moet weten wie hij/zij wakker mag bellen.
Doorvraag: "Wie bel ik als het misgaat terwijl mijn vaste contactpersoon op vakantie is?"
Structureel patchen betekent periodiek updates/patches doorvoeren op de systemen. Zodat jouw omgeving veilig blijft draaien. Met de komst van AI is het extra belangrijk dit goed in te richten en bij kritieke kwetsbaarheden zo snel mogelijk te patchen. Wat ook belangrijk is, is dat er een lijst is met systemen die verouderd zijn met een datum waarop ze worden vervangen. "We patchen als we eraan toekomen" is niet structureel.
Vraag ook naar de tools van de IT-partij zelf. In juli 2021 misbruikten aanvallers een kwetsbaarheid in de beheersoftware Kaseya VSA om via managed service providers ransomware bij hun klanten neer te zetten. CISA adviseerde klanten van MSP's daarna onder meer om de risico's in de keten van hun MSP te begrijpen. Eén lek in dit beheerplatform raakte zo alle klanten die hier gebruik van maakten.
Doorvraag: "Hoe snel installeren jullie een kritieke update op onze systemen en waar zie ik dat terug?"
Eén gedeeld beheeraccount waar alle technici van de IT-partij mee inloggen op jouw systemen is net zoals bij het daten een red flag. Dan weet niemand wie wat heeft gedaan en een vertrokken medewerker houdt toegang zolang het wachtwoord niet wordt veranderd.
Goed afgeschermd ziet er anders uit. Elke beheerder heeft een eigen account met MFA en alleen de rechten die hij nodig heeft en monitoring aanwezig om te zien wat de beheerder wanneer deed. Toegang op afstand moet via een beveiligde route lopen en niet via een open remote desktop-poort die aan het internet hangt. CISA gaf na Kaseya hetzelfde advies: MFA op elk account en beheerdersrechten volgens het principe van minimale rechten.
Doorvraag: "Hoeveel mensen bij jullie kunnen bij onze omgeving en mag ik die lijst zien?"
Wat je niet ziet, kun je niet beoordelen. Een maandelijkse of kwartaalrapportage laat zien wat er is gezien en opgelost, wat nog openstaat en wat de volgende stap is. In taal die jij als eigenaar van het bedrijf begrijpt.
Die rapportage is meer dan alleen een formaliteit. Vraagt een grote klant in een leveranciersvragenlijst hoe je met incidenten omgaat, of vraagt je verzekeraar, dan is dit je bewijs.
Doorvraag: "Kan ik het rapport van vorige maand zien en hoe zijn de open punten opgepakt sinds de laatste keer?"
De meeste IT-dienstverleners in het mkb zijn sterk in beheer: werkplekken, netwerken, Microsoft 365, de printer die weer eens niet wil. Security vraagt om iets anders, namelijk mensen die binnen en buiten kantoortijden meldingen beoordelen en weten hoe aanvallers werken. Security is een vak apart en niet iets wat je er even bij doet.
Het opzeggen van je contract is geen strategie en ook niet iets wat wij adviseren. Begin daarom eerst met een gesprek en gebruik deze lijst. Bespreek per "nee" of "deels" of je IT-partij het zelf oplost, wanneer en hoe je dat terugziet. Leg de afspraken ergens vast, bijvoorbeeld in een SLA (document waarin je werkafspraken neerzet tussen jou en de IT-partij).
Kan of wil je IT-partij punten 1, 2, 6 en 7 niet zelf invullen? Dan heb je zelf nog de keuze om te gaan samenwerken met een managed security service provider (MSSP). Dit is een gespecialiseerde partij (zoals Peakproteqt) die monitoring en incident response levert. Het voordeel hiervan is dat je blijft bij je vertrouwde IT-partij en daarmee het beste uit twee werelden krijgt. Het beheer blijft waar het was en de beveiliging komt erbij.
Peakproteqt werkt met IT-dienstverleners samen in een cybersecurity partnerschap. Je IT-partij blijft het beheer doen en houdt de klantrelatie, inclusief de facturatie. Wij doen de monitoring en de incident response op de achtergrond. Als je IT-partij dat wil, gebeurt dat onder zijn eigen naam (volledig white-label of co-branded).
Dit zijn de punten van de checklist die we dan invullen:
Voor de IT-dienstverlener zijn er geen aanmeldkosten en is er geen minimumafname. De samenwerking start met een intake. Daarna kiest je IT-partij de branding, leggen we contracten en SLA's vast en gaat de rapportage onder zijn naam lopen. Hoe dat precies werkt, lees je op onze pagina over cybersecurity voor IT-dienstverleners.