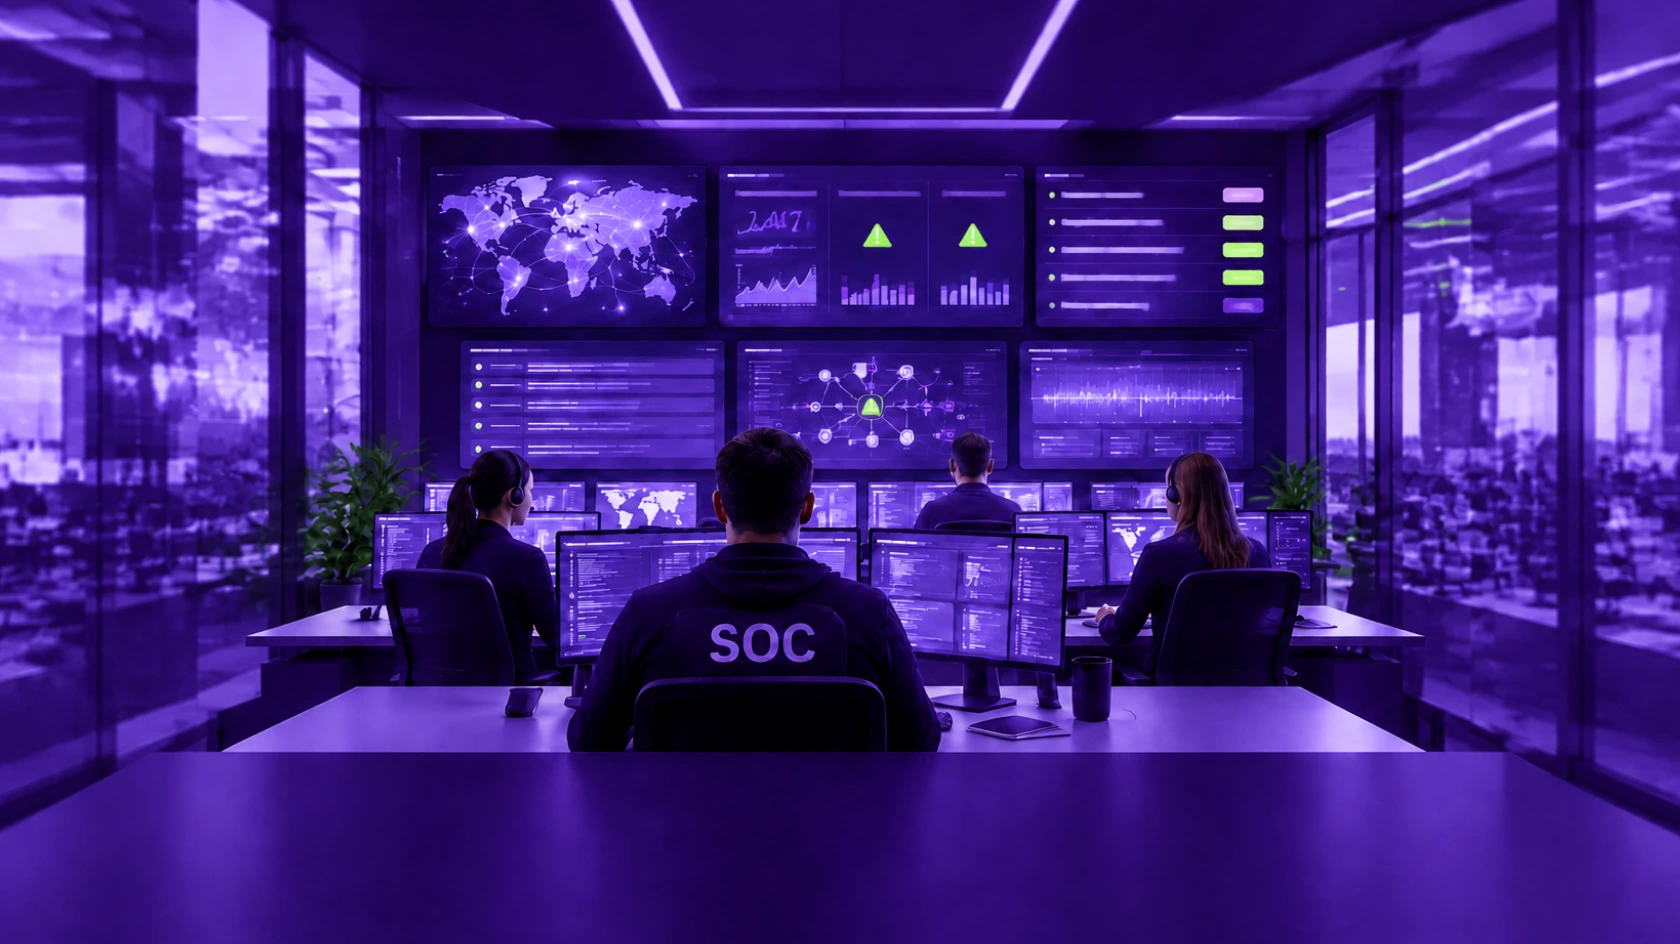
Een security operations center (SOC) is een team van securityspecialisten dat dag en nacht de IT-omgeving van een organisatie bewaakt. Het SOC verzamelt signalen van laptops, servers, accounts en cloud, beoordeelt welke meldingen echt zijn en grijpt in zodra er een aanval loopt. Dat kan een eigen team zijn of een dienst die je inkoopt.
Dat is het SOC uitgelegd in drie zinnen.
De eerste SOC-dienst is natuurlijk de continue monitoring van systemen, applicaties, medewerkers (accounts), cloud en netwerk. Een SOC haalt logs en signalen op uit deze entiteiten en brengt die samen in een SIEM (Security Information and Event Management). Dit is een centraal platform waar al deze logs samenkomen en het systeem ook kan leren wat normaal is voor jouw organisatie.
Zondag, 13:35. Een mailbox maakt ineens allemaal forwarding rules aan naar externe e-mailadressen. Op zich zijn dat een paar logregels tussen miljoenen. Maar een SOC ziet dit omdat er iemand naar kijkt en het zo is ingericht dat er op gemonitord wordt, ook in het weekend en tijdens de kerstvakantie.
De meeste meldingen zijn ruis. Denk aan een medewerker die vanaf zijn vakantieadres in Spanje inlogt, of een beheerder die 's avonds laat een script draait om toch nog even iets te testen.
Triage is de beslissing: is dit een echte dreiging of niet? De analist legt de melding naast de context. Wie is deze gebruiker, welk apparaat is het, hebben we dit patroon eerder gezien? Een vals alarm wordt afgesloten en een echte dreiging gaat direct door naar onderzoek. Dit is het grootste deel van het werk in een SOC en het deel waar ervaring en kennis het verschil maken.
Is een aanval bevestigd, dan telt elke minuut. Incident response betekent dus eerst indammen: account blokkeren, sessies intrekken, het apparaat van het netwerk isoleren, malware verwijderen. Daarna is het zaak de dreiging te elimineren door de malware te verwijderen van de systemen en accounts te herstellen. Daarna volgt nog herstel en evaluatie. Alles wordt vastgelegd, zodat je later weet wat er gebeurd is en je een eventuele melding kunt onderbouwen.
Triage wacht op een melding, maar threat hunting niet. Een threat hunter begint met een aanname/hypothese: stel dat er al iemand binnen is en geen enkele regel is afgegaan. Waar zou die persoon dan sporen achterlaten?
Kortom, bij threat hunting gaat het om proactief zoeken naar dreigingen, maar ook het zoeken van sporen na een cyberaanval of poging. Vaak zijn hier aparte teams voor binnen het SOC die dit stuk oppakken.
Een SOC werkt niet alleen met wat het in jouw omgeving ziet. Threat intelligence is kennis van buiten: welke hackersgroepen nu actief zijn, welke technieken ze inzetten, welke domeinen en IP-adressen ze gebruiken, welke kwetsbaarheid deze week wordt misbruikt. Zo kan een SOC een aanval herkennen die bij een ander bedrijf al gezien is, voordat hij bij jou schade doet.
Een SOC is mensenwerk, ook al draait er veel software omheen en AI. En omdat een aanval zich niet aan kantoortijden houdt, is er vaak altijd iemand die buiten kantoortijden dienst heeft of oproepbaar is. Maar buiten analisten zijn er vaak nog veel meer rollen in een SOC.
De analisten zijn de kern. Vaak werkt een SOC met niveaus (dit hoeft overigens niet): een tier 1-analist beoordeelt de binnenkomende meldingen en escaleert, een tier 2-analist doet het diepere onderzoek en bepaalt hoe groot een incident is. Goede analisten combineren kennis van aanvalstechnieken met kennis van de omgeving die ze bewaken.
Zodra een analist een echt incident vaststelt, neemt de incident responder het over. Ook hier geldt: dat hoeft niet. Het kan ook zijn dat de SOC-analist ook deze rol op zich neemt. Buiten dat zorgt een incident responder ervoor dat de aanval ingedamd wordt, zoekt uit hoe ver de aanvaller is gekomen en zorgt dat malware geëlimineerd wordt. Een groot deel van het werk is communicatie: met de directie, met je IT-partij en soms ook nog met andere partijen. Een responder bouwt ook de tijdlijn op die je nodig hebt als je een incident moet melden.
Een SOC is zo goed als zijn detectieregels. Detection engineers schrijven die regels en stellen ze bij. Te algemeen en de analisten verdrinken in valse meldingen. Te scherp en een echte aanval glipt er misschien wel doorheen. Hun werk is dus eindeloos bijschaven, op basis van wat de analisten terugmelden en wat threat intelligence oplevert.
Bij Peakproteqt draaien standaard meer dan 200 unieke detectieregels en daarin zijn we continu aan het verbeteren. Aanvallen veranderen, zijn verouderd of de systemen waar de logs vandaan komen zijn anders. Daarom is het zaak continu te testen en bij te schaven waar nodig.
De SOC-manager houdt het geheel draaiend: roosters, prioriteiten, escalaties en rapportage. Hij of zij stuurt op cijfers zoals de tijd tot detectie (MTTD) en de tijd tot herstel (MTTR) en is het aanspreekpunt als een klant of directie wil weten hoe het ervoor staat.
Dit is bij lange na niet de lijst van rollen die je terugvindt op een SOC, maar vaak wel de meest voorkomende. Een SOC is een complex proces, waar veel meer gebeurt dan de meeste mensen denken.
Een eigen security operations center geeft je maximale controle. Je team kent elke server, elke gebruiker en elk raar proces dat toch normaal blijkt te zijn. Daar staat veel tegenover. Voor 24/7 heb je vijf à zes analisten nodig, plus een teamlead (SOC-manager) en een security engineer. De opbouw duurt al snel 6 tot 12 maanden. In ons artikel in-house SOC vs Managed SOC rekenen we voor dat een eigen SOC jaarlijks tussen de €400.000 en €700.000 kost.
In de NCSC-factsheet SOC inrichten: begin klein staat: "Vanuit het niets een volwaardig SOC opzetten is een uitdagende opgave." Er zijn bijvoorbeeld weinig experts te vinden.
Uitbesteden kan als SOC-as-a-Service. Je koopt dan de analisten, tooling en service in en betaalt per werkplek in plaats van per salaris. Bij Peakproteqt is dat €15,72 per werkplek per maand, exclusief btw, en draait de monitoring binnen twee tot vier weken op je omgeving.
Ons standpunt is helder. Voor een mkb-bedrijf met 20, 50 of 150 medewerkers is uitbesteden in de regel de enige realistische manier om echt goed bewaakt te worden. Een eigen SOC wordt pas logisch rond 250 medewerkers en dan blijft de vraag nog steeds of je de juiste mensen kunt vinden.