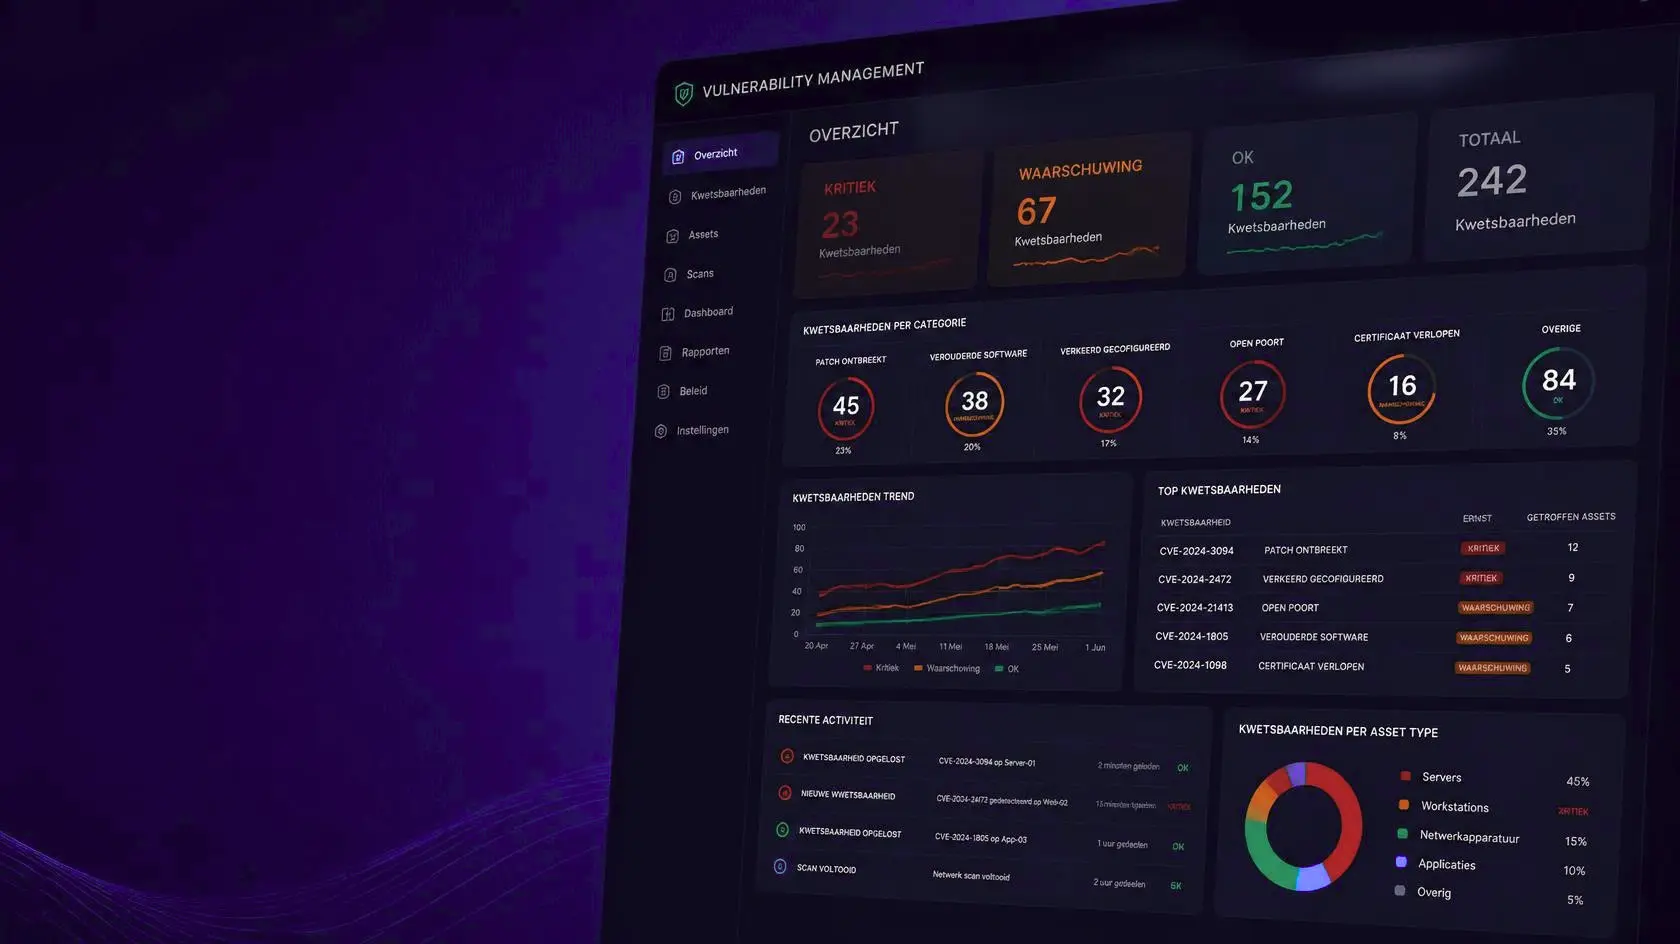
Vulnerability management is het proces om kwetsbaarheden op te sporen, te beoordelen en te verhelpen in software, systemen en netwerken, voordat een aanvaller ze kan misbruiken.
Een kwetsbaarheden scanner vergelijkt de softwareversies en configuraties in jouw omgeving met databases waarin bekende kwetsbaarheden staan. Deze kwetsbaarheden worden ook wel aangeduid als CVE's (Common Vulnerabilities and Exposures, een publiek register van geregistreerde beveiligingslekken en kwetsbaarheden). De scanner/tool raadpleegd deze CVE's meerdere keren per dag, omdat met de komst van AI er elke dat nieuwe CVE's bijkomen. Zo ben je met een kwetsbaarheden scanner continue op de hoogte van welke kwetsbaarheden zich bevinden binnen jouw bedrijf.
Niet elke kwetsbaarheid verdient dezelfde aandacht. Een CVSS-score (Common Vulnerability Scoring System) geeft aan hoe ernstig een kwetsbaarheid in theorie is, op een schaal van 0 tot 10. Hierin kunnen theorie en praktijk nog wel eens verschillen.
Daarom kijkt een goed ingericht vulnerability management proces ook naar EPSS (Exploit Prediction Scoring System). EPSS betekent de kans dat een kwetsbaarheid daadwerkelijk actief wordt misbruikt in de komende dertig dagen. Als voorbeeld: een kwetsbaarheid met een CVSS-score van 6.8 die actief wordt misbruikt, verdient voorrang boven een kwetsbaarheid met een kritieke score die niet actief wordt misbruikt. Wie alles met dezelfde urgentie behandelt, behandelt in de praktijk niets op tijd. Daarom is in het kwetsbaarheden proces het belangrijk dat bekende kwetsbaarheden met systemen als CVSS en EPSS vergeleken worden met hoe ernstig het voor het bedrijf zelf is. Daarom is het belangrijk dat eigenaren de risico's van hun bedrijf kennen.
De meest voor de hand liggende oplossing is vaak patchen. De leverancier van de software heeft een update uitgebracht, je installeert hem en klaar. Maar niet elke kwetsbaarheid heeft een patch en niet elke patch kun je meteen uitrollen. Het installeren van updates kan namelijk impact hebben op je systemen (bijvoorbeeld uitval).
Soms is de oplossing dan een alternatieve oplossing. Denk aan het dichtzetten van open poorten, het netwerk isoleren van het internet of een service uitzetten die niemand gebruikt. Hiermee verklein je de kans dat kwetsbaarheden worden misbruikt.
De meeste kwetsbaarheden die we tegenkomen zijn niet exotisch. Het zijn bekende problemen die blijven liggen omdat niemand ze structureel opvolgt.
Dit is verreweg de meest voorkomende categorie. Software die niet meer wordt bijgewerkt, of waarvoor updates wel beschikbaar zijn maar nooit worden geïnstalleerd. Vaak niet uit onwil, maar omdat het vulnerability management proces niet ingericht is.
Een systeem kan volledig gepatcht zijn en alsnog een open deur hebben. Standaardinstellingen die nooit zijn aangepast, gebruikers met te veel toegangsrechten of een cloudopslag die per ongeluk publiek toegankelijk staat. Zomaar een handje vol voorbeelden. Misconfiguraties zijn vaak wat lastiger te vinden dan een ontbrekende patch, maar tegenwoordig bestaat er tooling die dit goed in kaart kan brengen. Onze vulnerability management dienst doet dit ook.
Veel bedrijven maken beperkt of helemaal geen gebruik van MDR (Managed Detection & Response) of een SOC (Security Operations Center). Vaak staat op elk systeem wel een antivirus scanner, maar tegenwoordige tijd is dat niet meer voldoende. Als er dan toch een kwetsbaarheid niet verholpen is of een systeem staat nog verkeerd geconfigureerd, dan wil je op zijn minst weten wanneer een hacker toeslaat. Daarom is goede security monitoring essentieel. Onze MDR-dienst kan jou hier bij helpen.
Dit is waar de verwarring meestal ontstaat. Een scan, een pentest en vulnerability management lijken op elkaar, maar dienen een ander doel.
Een eenmalige scan, zoals onze eigen gratis cybersecurity scan, laat zien hoe je omgeving er op dit moment van buitenaf uitziet: welke CVE's zichtbaar zijn, of je e-mail te spoofen is, welke subdomeinen en verlopen certificaten er rondslingeren. Waardevol als startpunt, maar wel slechts een momentopname.
Vulnerability management doet dit continu. Er komen dagelijks nieuwe kwetsbaarheden bij, configuraties veranderen en medewerkers installeren nieuwe software. Een omgeving die vandaag schoon scant, kan over twee weken een kritieke kwetsbaarheid bevatten zonder dat iemand het merkt. Tenzij je jouw bedrijf continu scant hierop.
Een pentest is weer een ander middel met een ander doel. Een pentester probeert actief in te breken op een select aantal systemen om te zien hoe ver een aanvaller in de praktijk komt. Dit gebeurt natuurlijk in goed overleg en met toestemming. Dat levert een bedrijf inzicht op dat een geautomatiseerde scan vaak niet doet. Dit komt omdat een pentest slechte wachtwoorden combineert met misconfiguraties op verschillende systemen en zo probeert binnen te komen. Een kwetsbaarheden scanner ziet alleen wat er op het gescande systeem fout staat ingesteld. Niet de relaties tussen al deze componenten.
Vulnerability management dekt de breedte: je hele infrastructuur, continu. Een pentest duikt dieper hierop in. Een pentest is in die zin ook een momentopname van wat een vastberaden aanvaller met tijd en moeite zou kunnen misbruiken. Ze vullen elkaar aan, de een vervangt de ander niet. Daarom is het advies om je bedrijf minimaal jaarlijks te laten pentesten en vulnerability management 365 dagen per jaar in te zitten.
Het eerlijke antwoord: continu, of zo dicht mogelijk in de buurt daarvan. Geautomatiseerde scans kunnen dagelijks of wekelijks draaien zonder dat het iemand tijd kost. Het Nationaal Cyber Security Centrum (NCSC) noemt doorlopend kwetsbaarhedenbeheer een van de basismaatregelen voor digitale weerbaarheid, juist omdat de hoeveelheid kwetsbaarheden elke dag groeit.
Een vaste maandelijkse rapportage is voor de meeste MKB-organisaties een realistisch ritme om op te sturen. Genoeg om trends te zien en prioriteiten te stellen, zonder dat het een dagtaak wordt. Wij pakken vulnerability management aan door een stukje software te installeren op de systemen van klanten, waardoor we continu de omgeving en systemen kunnen scannen.
Bij MDR Premium dienst zit standaard een kwetsbaarhedenscan op werkplekken en servers, met inzicht in misconfiguraties op zowel endpoints als cloudplatformen. Waar kan en toestemming voor gegeven is, lossen we de kwetsbaarheden automatisch op. Daarbij krijg je een maandelijkse rapportage met wat er is gevonden en wat we eraan hebben gedaan.
Dat past bij hoe we onze security aanpakken: een glazen SOC (Security Operations Center, het team dat je omgeving monitort). Je ziet wat er gemonitord wordt, wat er gebeurt bij het vinden van een kwetsbaarheid en wat het je kost.
Vraag een gratis cybersecurity-scan aan
Wil je weten waar je nu staat, voordat je verder kijkt naar een doorlopend proces? De cybersecurity scan laat binnen een minuut zien welke kwetsbaarheden, open poorten en verlopen certificaten vanaf buitenaf zichtbaar zijn voor jouw domein. Geen verplichtingen, geen verkooppraatje achteraf.